硬件钱包 = 签名设备
请叫它「签名设备」,而不是「硬件钱包」
2016 年,Trezor 网站进行了重大改版,将叙述从「钱包」改为「签名设备」。很少有人知道,Trezor 从第一天起几乎就能作为 SSH、GPG、U2F 和 FIDO2 的签名器。改名导致 Trezor 销量大减——人们搜索时用的仍然是「硬件钱包」这样的关键字。但我们至少应该在心里把「比特币硬件钱包」改名为「比特币签名设备」。
硬件钱包有能力把私钥传出去
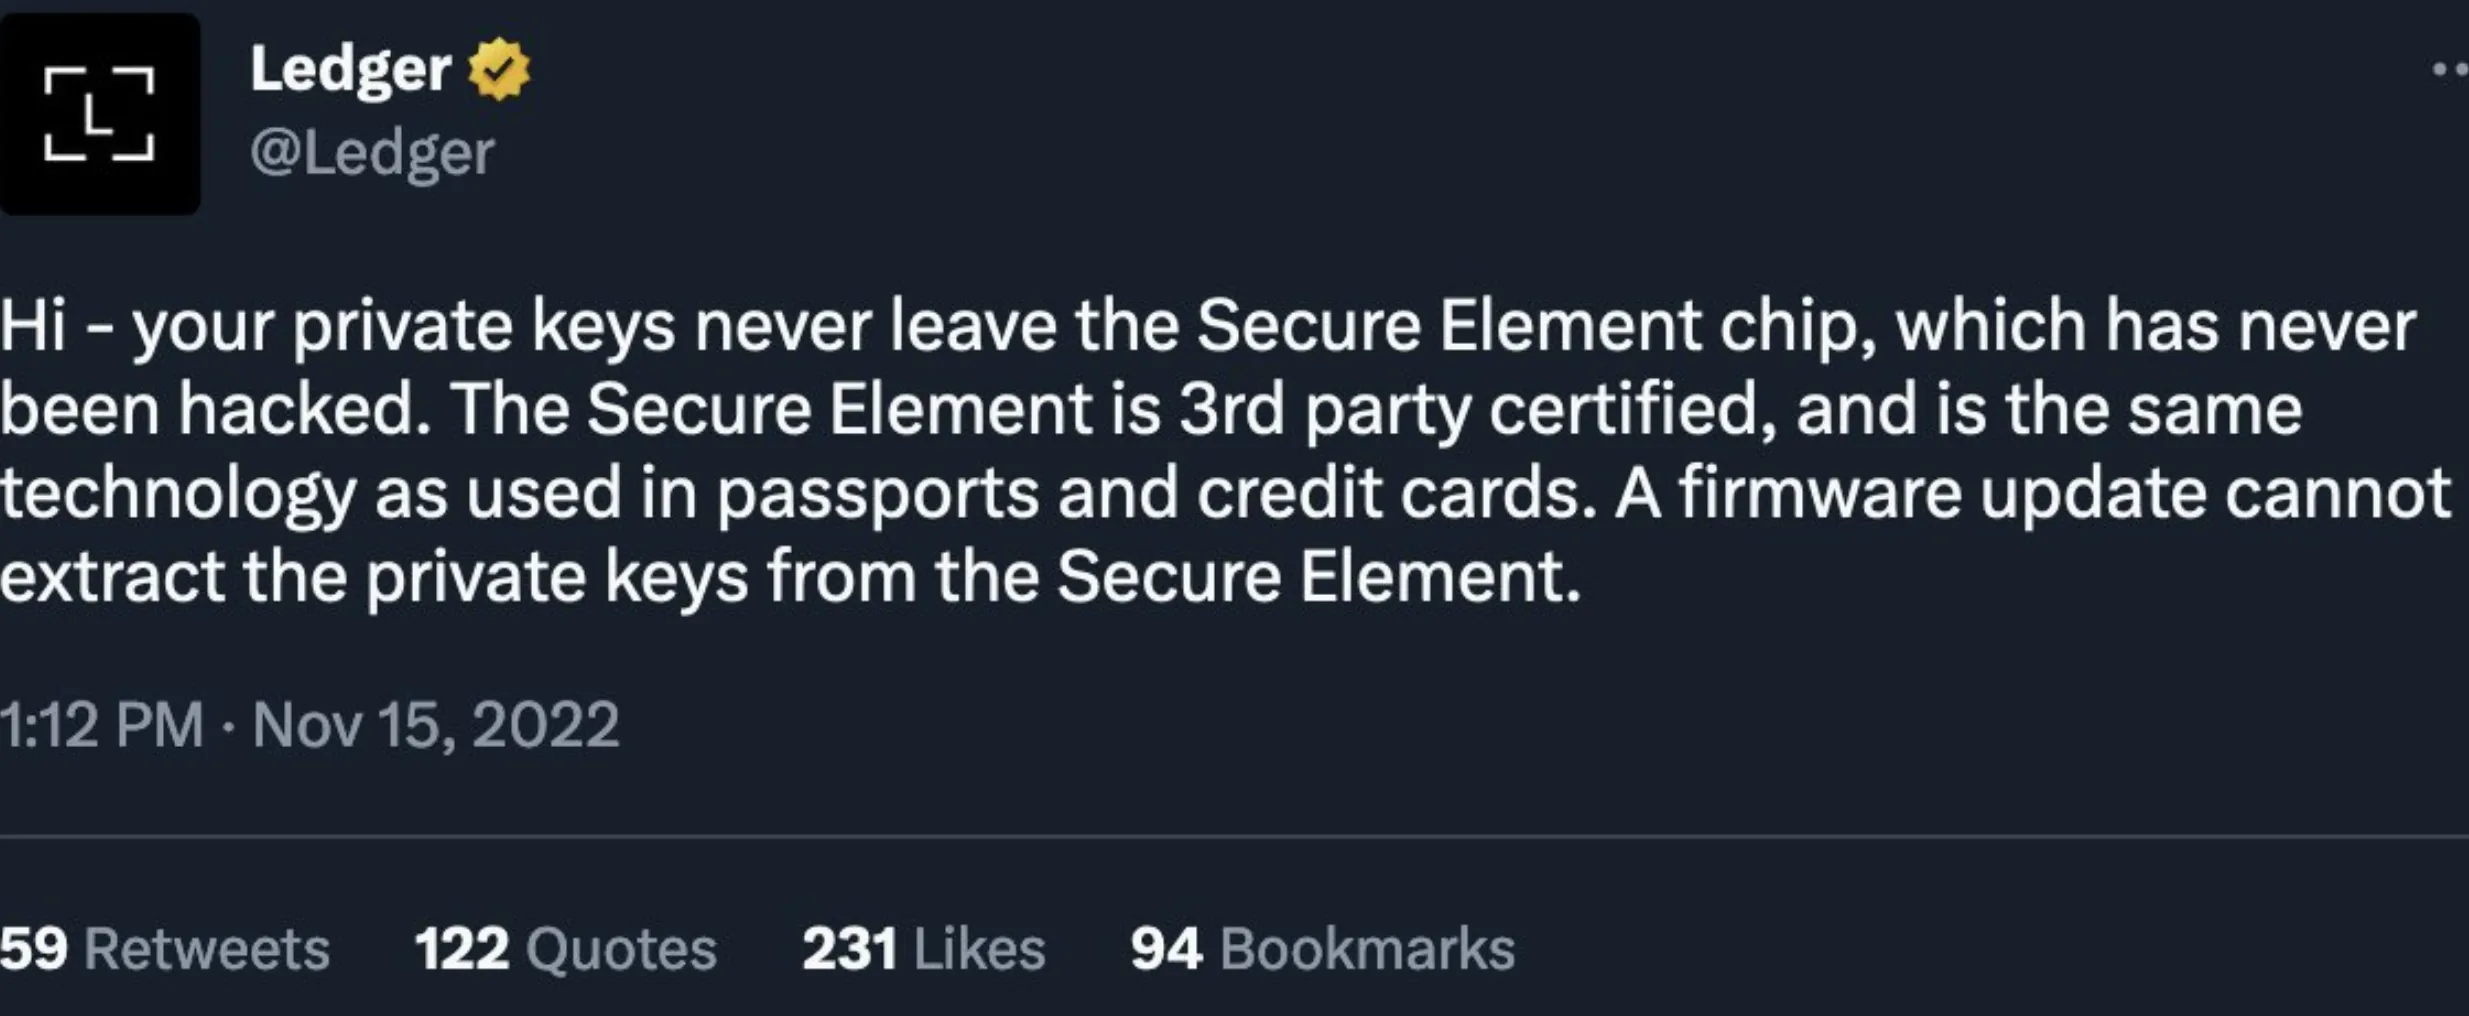
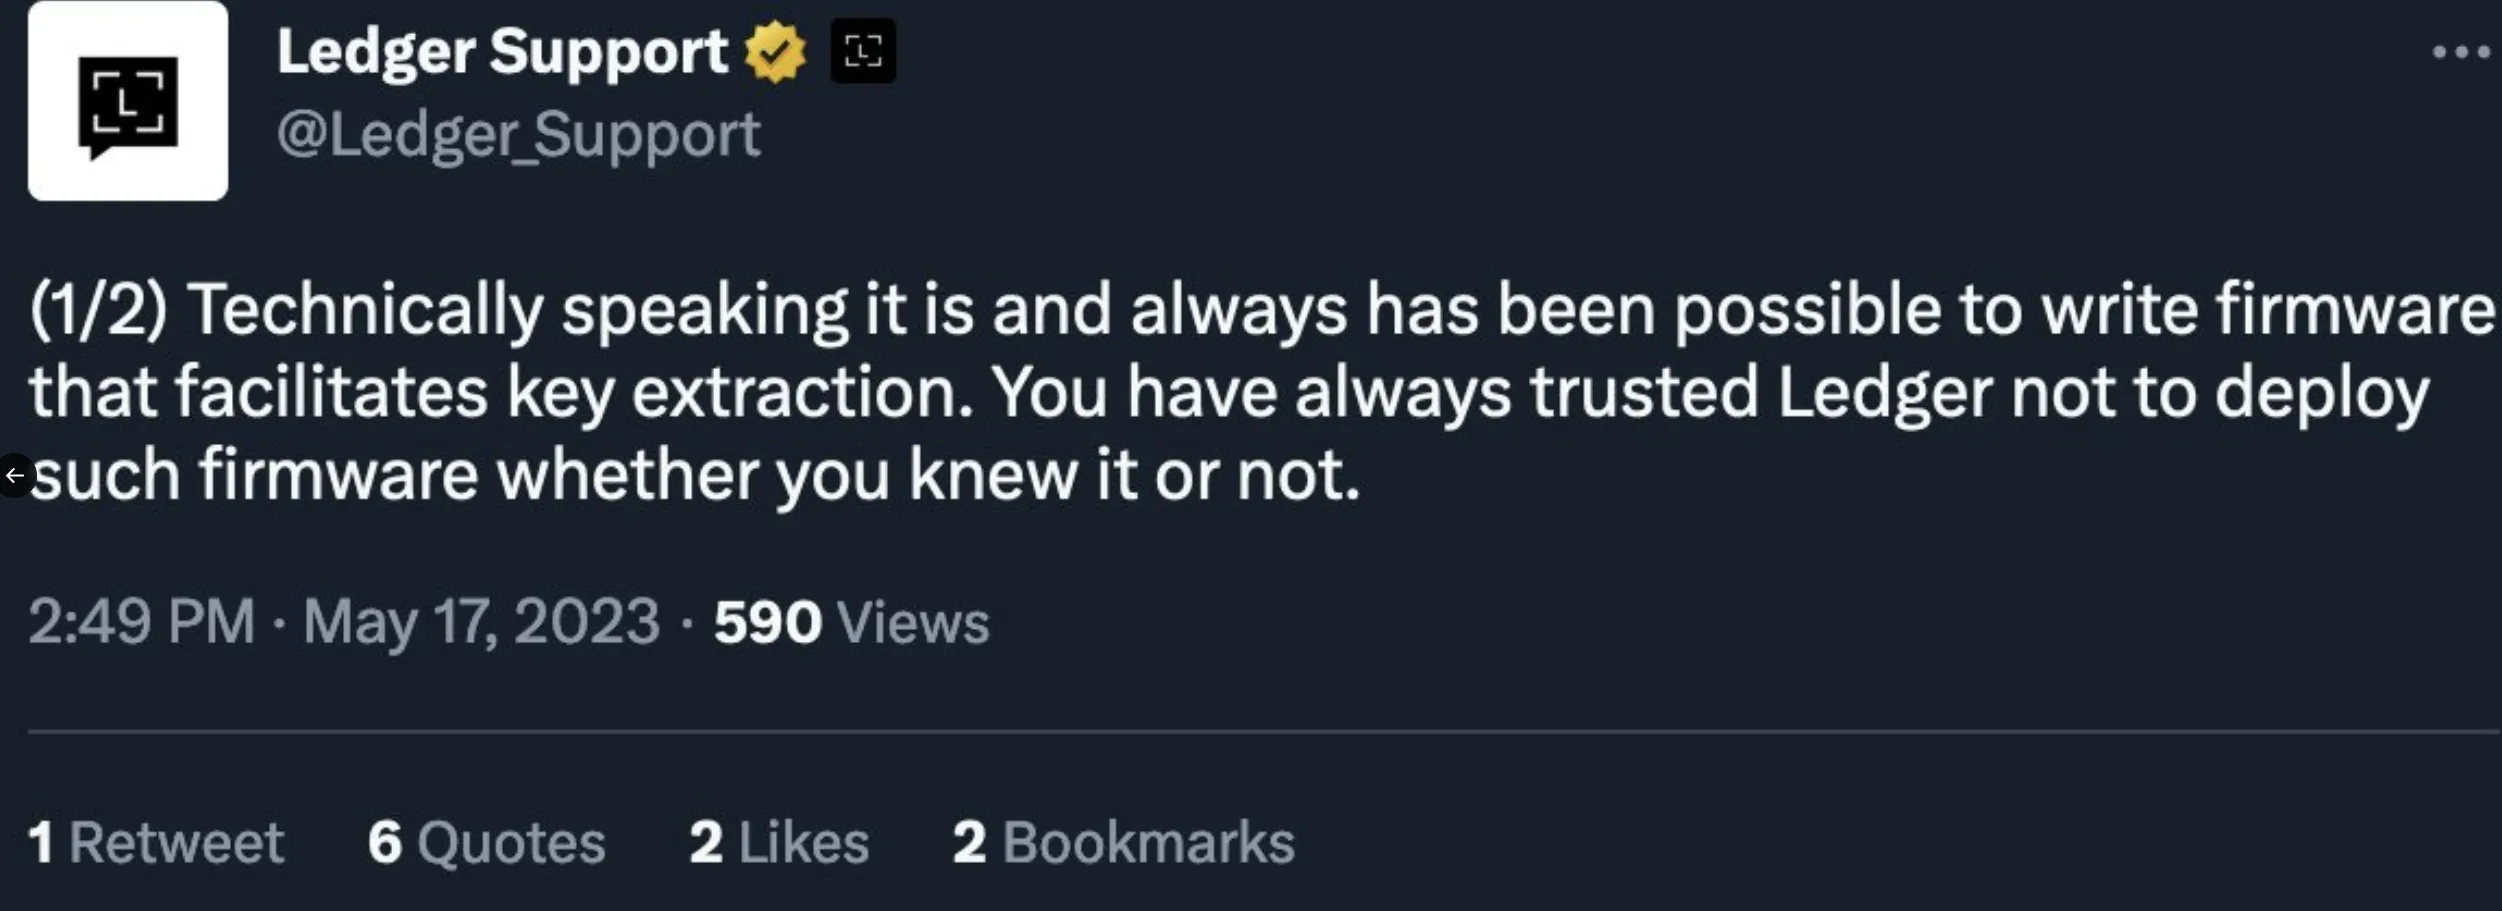
必须假设所有的硬件钱包都有能力在一次固件升级后把我们的主私钥上传到服务器,基于这一假设,本文给出使用硬件钱包时应守住的几条底线纪律——不依赖厂商的承诺,只依赖你自己守得住的规则。
使用硬件钱包的纪律
- 只当签名设备用:不用硬件钱包生成助记词。
- 不使用无 passphrase 的钱包:这样即使助记词泄露,别人也不确定这套助记词背后有没有隐藏钱包。很多人在无 passphrase 的钱包里存少量币作为「诱饵钱包」,但随着 BIP39 的普及,这个诱饵只会告诉别人:这套助记词背后用 passphrase 藏着更多的币,请投入资源破解吧。
- 导入助记词后不再连接官方 App:改搭配第三方开源钱包软件使用,如 Electrum、Sparrow。
- 访问隐藏钱包不通过官方 App 输入 passphrase:Trezor 这类硬件钱包搭配 Electrum、Sparrow 使用 passphrase 的体感很顺畅,没有任何问题。
2026 年的 Coldcard 事件让不少人对硬件钱包产生质疑。但只要坚持以上纪律,硬件钱包作为一个签名设备还是很安全的。
评论
评论提交后经审核才会显示,感谢耐心等待。